
GMOs ha evitato per un soffio un attacco informatico per 11 settimane; i dati dei clienti sono stati rubati.
GMO Internet Group Inc. non è riuscita a rilevare un attacco informatico al servizio di una sua controllata per circa due mesi e mezzo, consentendo all'intruso di rubare file dai computer dei clienti, come rivelato dalla società il 2 novembre.
"Prendiamo molto seriamente il fatto che il nostro servizio di monitoraggio non sia riuscito a rilevarlo", ha dichiarato Hirofumi Yamashita, vicepresidente di GMO Internet Inc. "Indagheremo sul perché non ce ne siamo accorti e cosa mancava."
GMO ha inoltre dichiarato che gli esperti della società di sicurezza informatica del Gruppo GMO, IERAE, hanno segnalato problemi di sicurezza nell'aprile 2024. L'azienda ha effettuato quattro cicli di manutenzione d'emergenza, ma le misure si sono rivelate insufficienti.
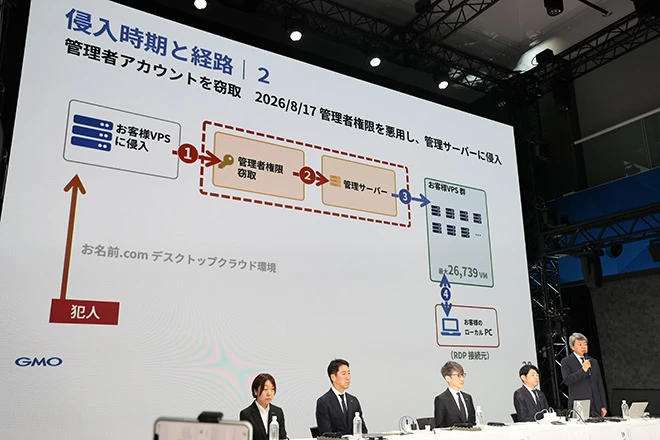
L'attacco ha preso di mira Onamae.com Desktop Cloud, che fornisce server virtuali privati, o VPS, consentendo ai clienti di eseguire i propri server virtuali su hardware fisico condiviso.
Secondo GMO, l'attaccante ha violato il VPS di un cliente il 5 agosto e ha ottenuto l'accesso a un server di gestione GMO il 17 agosto abusando dei privilegi di amministratore. Il malware è stato poi distribuito tramite il server ai VPS di altri clienti tra il 20 settembre e il 14 ottobre.
I clienti potevano accedere da remoto al proprio VPS tramite Remote Desktop Protocol, o RDP. GMO aveva abilitato una funzionalità di "condivisione disco" che consentiva l'accesso ai file archiviati sui computer dei clienti dal VPS connesso.
GMO ha confermato che, tramite la connessione, sono stati rubati file dai computer dei clienti. Tuttavia, l'entità del danno è ancora oggetto di indagine.
"Non siamo riusciti a disattivare questa impostazione nonostante un contesto di sicurezza sempre più rigoroso. La nostra analisi dei rischi è risultata inadeguata", ha affermato Yamashita.
L'aggressore ha affermato di aver ottenuto dati riservati e la cronologia di navigazione internet, minacciando di inviarli a conoscenti e familiari dei clienti.
* * *
L'articolo originale in giapponese è disponibile quiSi prega di notare che per leggere la versione completa in giapponese è spesso necessario un abbonamento a pagamento.
